IExploit Lab v2.0 & C2 Integrated Panel - Solo Es La Herramienta.

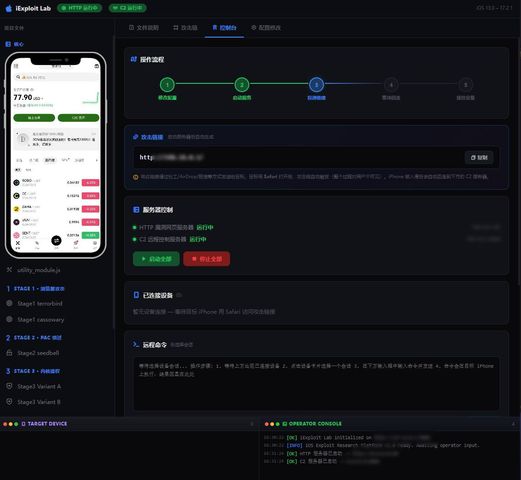
iExploit Lab es un panel de ataques con interfaz visual desarrollado por el equipo de Zero Bound Workshop, basado en investigaciones recientes sobre vulnerabilidades de alto riesgo en iOS. Integra operaciones de mando y control (C2) y se caracteriza por su sencillez y facilidad de uso. Ver más detalles
U$S2.000
U$S100
95 % OFF
Pagando con: Stripe y PayPal
Más info

Medios de pagos disponibles
  • Stripe
  • PayPal
  • Formas de pago aceptadas
    • Tarjeta de crédito
    • Visa
    • Mastercard
    • American Express
$4.000
$2.000
50 % OFF
Pagando con: Stripe y PayPal
Más info

Medios de pagos disponibles
  • Stripe
  • PayPal
  • Formas de pago aceptadas
    • Tarjeta de crédito
    • Visa
    • Mastercard
    • American Express

IExploit Lab v2.0 & C2 Integrated Panel - Solo Es La Herramienta.

Más información

NOTA, LEER:
"Se filtra la primera herramienta para IOS, hace algunos días se filtro una herramienta para Hackear IPhone, ya la tengo en mi poder, y ya esta en la academia. En este momento solo se vende la herramienta, no incluye videos, ya que no tengo lo necesario para grabar videos de como usarlo, ya que no uso nada de MAC, y es necesario IPhone y MAC para ponerla a correr.
Pero la herramienta ya esta para que la puedan comprar, mi idea es que en cuanto la herramienta de venda hasta llegar a los 5,000 dólares comprar el Hardware necesario para grabar los videos de como se usa, en este momento no puedo invertir tanto para hacer los videos. Daré como 2 meses para que se venda y llegar a la meta, asi grabar los videos de como se usa, se da ese tiempo por que no muchos compran, son pocas personas.
Pero las personas que ya compren podrán tener acceso a la herramienta, solo queda esperar que se junte lo necesario para comprar el Hardware y grabar los videos.
Esta herramienta se incluye en la SUSCRIPCION ANUAL"


¿Qué es iExploit Lab?


iExploit Lab es un panel de ataques con interfaz visual desarrollado por el equipo de Zero Bound Workshop, basado en investigaciones recientes sobre vulnerabilidades de alto riesgo en iOS. Integra operaciones de mando y control (C2) y se caracteriza por su sencillez y facilidad de uso.


¿Para qué sirve? ¿Se puede controlar de forma remota? ¿Es una herramienta de control remoto para iOS?


No es una herramienta de control remoto convencional (como las de Android) que permita visualizar la pantalla en tiempo real o controlarla mediante clics. En su lugar, permite atacar directamente sistemas iOS simplemente accediendo a un enlace. Cuando un usuario visita dicho enlace, la herramienta puede vulnerar el aislamiento del sistema y acceder a todos los datos del dispositivo, facilitando el robo de criptomonedas e información bancaria; esto difiere de las herramientas de control remoto para Android, que permiten manipular la pantalla directamente. Esta vulnerabilidad ha aparecido recientemente en las noticias.


Sistemas compatibles actualmente


iOS 13 a iOS 26


Características clave:


  • Entrega sin interacción del usuario (Zero-Click)

  • Ejecución remota de código (RCE) por confusión de tipos en WebKit

  • Omisión de PAC mediante dyld

  • Escape del sandbox de IPC del proceso de GPU

  • Escalada de privilegios en mediaplaybackd

  • Lectura/Escritura del kernel mediante ICMPv6

  • Extracción de datos del llavero (Keychain)

  • Extracción de mensajes SMS y MMS

  • Extracción de ChatStorage.sqlite de WhatsApp

  • Extracción de Axolotl.sqlite de Telegram

  • Captura de tráfico de iMessage

  • Extracción de datos de Signal

  • Extracción de la lista de contactos

  • Acceso completo al sistema de archivos

  • Transmisión de cámara en tiempo real (frontal y trasera)

  • Captura de audio del micrófono en tiempo real

  • Seguimiento GPS en tiempo real

  • Extracción del historial de ubicaciones GPS

  • Extracción del historial del navegador

  • Robo de cookies

  • Extracción de contraseñas guardadas

  • Extracción de bóveda de fotos (ocultas, eliminadas y metadatos)

  • Enumeración de iCloud Drive

  • Enumeración de Google Drive

  • Extracción de la base de datos de Notas

  • Extracción de la base de datos del Calendario

  • Extracción de datos de Apple Health

  • Extracción de datos de Google Fit

  • Extracción de redes Wi-Fi y contraseñas en texto plano

  • Extracción de datos de SIM, IMSI, IMEI y registros de llamadas

  • Extracción de configuración de "Buscar mi iPhone"

  • Lista de aplicaciones instaladas

  • Registro del portapapeles

  • Escucha de notificaciones

  • Keylogger (registro de pulsaciones de teclas)

  • Grabador de pantalla

  • Extracción de frase semilla de MetaMask

  • Extracción del llavero de Trust Wallet

  • Secuestro de sesión de Coinbase

  • Robo de token de autenticación de Binance

  • Obtención de PIN y semilla de Ledger/Trezor

  • Extracción de clave privada de Exodus

  • Extracción de frase semilla de Phantom

  • Obtención de frase semilla de cualquier billetera

  • Secuestro de sesión de exchanges (Coinbase, Binance, Kraken, Bybit)

  • Monitor de transacciones

  • Extracción de clave privada

  • Omisión de SSL Pinning

  • Captura de tokens 2FA/MFA

  • Omisión de biometría (FaceID, TouchID, huella dactilar)

  • Extracción de tokens bancarios del llavero

  • Escape del sandbox de Secure Enclave

  • Escape del sandbox de aplicaciones bancarias

  • Extracción de datos de tarjetas de crédito

  • Intercepción de transacciones bancarias

  • Constructor de exploits personalizados

  • Generador de payloads (RCE, Reverse Shell, Bind Shell)

  • Personalizador de páginas de phishing (HTML, CSS, JS)

  • Distribuidor de exploits (SMS, correo electrónico, QR, WhatsApp, Telegram)

  • Cifrado de payload AES-256 y ChaCha20

  • Empaquetador con ofuscación para AV/AMSI/EDR

  • Panel de control C2 en tiempo real

  • Panel de gestión multidispositivo

  • Transmisión en vivo de cámara, micrófono y GPS

  • Terminal remota (Shell)

  • Registros de extracción de datos

  • Geofencing (delimitación geográfica) Alertas

  • Automatización de tareas programadas

  • Mecanismo de persistencia resistente al reinicio

  • Tunelización C2 mediante HTTPS, DNS, ICMP y WebSocket

  • Módulo de limpieza automática de rastros (dispositivo y C2)

  • Mecanismo de desactivación remota (Kill Switch)

  • Compatibilidad total con iOS 13 a 26+


Incluye
  • IOS Exploit.rar
    rar

¿Necesitas ayuda?

IExploit Lab v2.0 & C2 Integrated Panel - Solo Es La Herramienta.
Accede al contenido gratuito
¿Ya tenes cuenta?
Iniciar sesión
Adquiere tu acceso Compra tu regalo
IExploit Lab v2.0 & C2 Integrated Panel - Solo Es La Herramienta.
iExploit Lab es un panel de ataques con interfaz visual desarrollado por el equipo de Zero Bound Workshop, basado en investigaciones recientes sobre vulnerabilidades de alto riesgo en iOS. Integra operaciones de mando y control (C2) y se caracteriza por su sencillez y facilidad de uso.
U$S2.000
U$S100
95 % OFF
Precio expresado en Dólares estadounidenses
Pagando con: Stripe y PayPal
Más info

Medios de pagos disponibles
  • Stripe
  • PayPal
  • Formas de pago aceptadas
    • Tarjeta de crédito
    • Visa
    • Mastercard
    • American Express
$4.000
$2.000
50 % OFF
Precio expresado en Pesos mexicanos
Pagando con: Stripe y PayPal
Más info

Medios de pagos disponibles
  • Stripe
  • PayPal
  • Formas de pago aceptadas
    • Tarjeta de crédito
    • Visa
    • Mastercard
    • American Express
Cerrar X